Η επόμενη ημέρα των κυβερνοεπιθέσεων σε ψυγεία και κρυπτονομίσματα
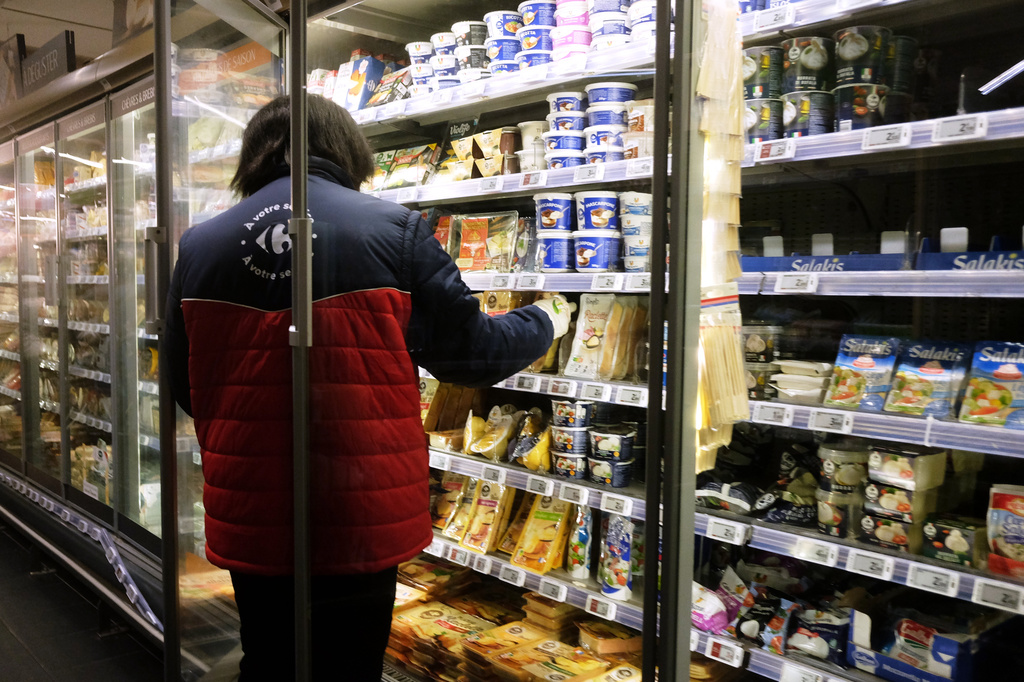
Ο Άλεξ Πιρς έκανε τη συνηθισμένη πρωινή επιθεώρηση στους θαλάμους ψύξης της επιχείρησης χονδρικής πώλησης φρούτων και λαχανικών που διατηρεί στο Λονδίνο, όταν παρατήρησε κάτι ανησυχητικό. Η λυχνία απόψυξης στη μονάδα ψύξης 2 ήταν αναμμένη, ενώ η ένδειξη του πίνακα έδειχνε θερμοκρασία 150°C. Στη μονάδα 4 συνέβαινε ακριβώς το ίδιο. Καθώς πλησίαζε μια ακόμη μονάδα, ενεργοποιήθηκε και εκεί η λυχνία απόψυξης.
Η πρώτη σκέψη του Πιρς ήταν απλή αλλά κρίσιμη: μήπως η επιχείρηση είχε πέσει θύμα κυβερνοεπίθεσης; Περπάτησε μέχρι το κουτί που συνέδεε τις μονάδες ψύξης με το διαδίκτυο και αποσύνδεσε το καλώδιο. Η υποψία του επιβεβαιώθηκε.
Την ίδια ημέρα, λιανοπωλητές στο Βέλγιο, την Εσθονία, την Ιρλανδία, τη Φινλανδία, το Λουξεμβούργο, την Ολλανδία και τη Σουηδία ανέφεραν παρόμοια περιστατικά. Σε ορισμένα καταστήματα, οι θερμοκρασίες στα ψυγεία και τους καταψύκτες έφτασαν ακόμη και τους 50°C, απειλώντας τρόφιμα αξίας εκατομμυρίων ευρώ.
Το περιστατικό δεν ήταν μεμονωμένο. Γαλλικές τράπεζες αίματος δέχθηκαν επίσης επιθέσεις, ενώ στις 30 Οκτωβρίου το Binance, ένα από τα μεγαλύτερα ανταλλακτήρια κρυπτονομισμάτων στον κόσμο, υπέστη κλοπή ύψους 6,3 δισεκατομμυρίων δολαρίων. Την 1η Νοεμβρίου, χάκερ παραβίασαν εφαρμογή έκτακτων ειδοποιήσεων στην Ουκρανία και έστειλαν στους κατοίκους του Κιέβου ψευδή προειδοποίηση για πυρηνικό πλήγμα.
Κυβερνοεπιθέσεις σε ψυγεία και κρυπτονομίσματα: ένα νέο τοπίο απειλών
«Βρισκόμαστε στις απαρχές ενός νέου τοπίου κυβερνοεπιθέσεων», δήλωσε ο επικεφαλής του Εθνικού Κέντρου Κυβερνοασφάλειας του Ηνωμένου Βασιλείου, Ρίτσαρντ Χορν. Η προειδοποίηση σχετίζεται κυρίως με την ταχύτητα με την οποία η τεχνητή νοημοσύνη μπορεί να εντοπίζει αδυναμίες σε συστήματα πληροφορικής.
Όπως εξηγεί, υπάρχουν πλέον τόσο πολλά ευάλωτα σημεία, ώστε πολλές από αυτά μοιάζουν να «περιμένουν» απλώς κάποιον να τα αξιοποιήσει. Η τεχνητή νοημοσύνη μπορεί να βοηθήσει τους επιτιθέμενους να εντοπίζουν στόχους, να χαρτογραφούν δίκτυα, να ανακαλύπτουν κενά ασφαλείας και να δημιουργούν κακόβουλο κώδικα πολύ ταχύτερα από ό,τι στο παρελθόν.
Δύο παράγοντες ενισχύουν αυτή την ανησυχία: η γεωπολιτική ένταση και η τεχνολογική εξέλιξη. Ορισμένοι ειδικοί έχουν αποδώσει τις επιθέσεις στις ψυκτικές μονάδες σε ρωσικά συμφέροντα, ενώ η επίθεση στο Binance έχει συνδεθεί με τη Βόρεια Κορέα. Η Ρωσία θεωρείται επίσης πιθανός ύποπτος για περιστατικά που αφορούν την Ουκρανία.
Το βρετανικό NCSC έχει προειδοποιήσει ότι έως το 2028 είναι πολύ πιθανό να χρησιμοποιείται κακόβουλο λογισμικό με υποστήριξη τεχνητής νοημοσύνης εναντίον σταθμών παραγωγής ενέργειας, αεροδρομίων και νοσοκομείων. Ωστόσο, η τεχνητή νοημοσύνη δεν είναι απαραίτητη σε κάθε επίθεση. Στην περίπτωση των ψυγείων, τα κενά ασφαλείας ήταν ήδη γνωστά. Ορισμένες συσκευές χρησιμοποιούσαν προεπιλεγμένους κωδικούς πρόσβασης, οι οποίοι αναφέρονταν ακόμη και στα εγχειρίδια λειτουργίας.
Η τεχνητή νοημοσύνη αποκαλύπτει, αλλά δεν αξιοποιεί πάντα τις αδυναμίες
Η τεχνητή νοημοσύνη έχει αυξήσει σημαντικά τον αριθμό των τρωτών σημείων που εντοπίζονται. Από τότε που κυκλοφόρησε το μοντέλο Mythos της Anthropic, το οποίο μπορεί να επισημαίνει ελαττώματα σε συστήματα πληροφορικής, ο αριθμός των ευπαθειών που εντοπίζονται από μεγάλες εταιρείες τεχνολογίας έχει, σύμφωνα με ειδικούς, οκταπλασιαστεί.
Οι επιθέσεις, ωστόσο, δεν αυξήθηκαν στον ίδιο βαθμό. Ο ειδικός στον κυβερνοχώρο Ταλ Μπέρι εκτιμά ότι οι εγκληματίες δυσκολεύονται να μετατρέψουν όλες αυτές τις αδυναμίες σε οικονομικό όφελος. Η πρόσφατη μείωση των εσόδων από επιθέσεις ransomware αποτελεί μία ένδειξη ότι ο εντοπισμός ενός κενού ασφαλείας δεν σημαίνει αυτομάτως και επιτυχημένη εκμετάλλευσή του.
Η περίπτωση των ψυγείων είναι χαρακτηριστική. Οι επιτιθέμενοι δεν χτύπησαν απευθείας κάθε κατάστημα, αλλά στόχευσαν τις εταιρείες που παρέχουν τα λειτουργικά συστήματα των εμπορικών ψυκτικών μονάδων. Επειδή τα συστήματα ήταν συνδεδεμένα στο διαδίκτυο, οι χάκερ απέκτησαν έναν δρόμο απομακρυσμένης πρόσβασης σε πολλές εγκαταστάσεις ταυτόχρονα.
Η δανέζικη Danfoss, ένας από τους παρόχους των συστημάτων που επηρεάστηκαν, ανέφερε ότι μεγάλο μέρος του εξοπλισμού ήταν παλιό και δεν λάμβανε πλέον ενημερώσεις ασφαλείας. Η εταιρεία είχε συστήσει επανειλημμένα στους πελάτες της να εγκαθιστούν τις διαθέσιμες ενημερώσεις ή να αντικαθιστούν το απαρχαιωμένο λογισμικό.
Οι καθημερινές συσκευές γίνονται στόχοι
Οι επιθέσεις ανέδειξαν ένα πρόβλημα που αφορά πολύ περισσότερα από τις επαγγελματικές ψυκτικές εγκαταστάσεις. Έξυπνα ηχεία, κάμερες ασφαλείας, ευρυζωνικοί δρομολογητές, συστήματα θέρμανσης και άλλες συσκευές του Διαδικτύου των Πραγμάτων συνδέονται συνεχώς στο διαδίκτυο, συχνά χωρίς επαρκή προστασία.
Οι κατασκευαστές πρέπει να επενδύσουν περισσότερο στην ασφάλεια των προϊόντων τους, ήδη από τον σχεδιασμό τους. Παράλληλα, οι καταναλωτές και οι επιχειρήσεις οφείλουν να επιλέγουν συσκευές που λαμβάνουν τακτικές ενημερώσεις, να αλλάζουν τους προεπιλεγμένους κωδικούς πρόσβασης και να αποσύρουν εξοπλισμό που δεν υποστηρίζεται πλέον.
«Αν έχετε μια συσκευή συνδεδεμένη στο διαδίκτυο, πρέπει να θεωρείτε πιθανό ότι αργά ή γρήγορα θα δεχθεί επίθεση», υποστηρίζει ο Σαμούλι Μπέργκστρομ της WithSecure. Οι επιτιθέμενοι είναι συχνά καιροσκόποι: αναζητούν συστήματα που είναι εκτεθειμένα και ανεπαρκώς προστατευμένα, ανεξάρτητα από το αν ανήκουν σε μια μικρή επιχείρηση ή σε μια κρίσιμη υποδομή.
Η γεωπολιτική διάσταση του κυβερνοπολέμου
Η Φινλανδία, η οποία μοιράζεται σύνορα 1.340 χιλιομέτρων με τη Ρωσία, έχει παρατηρήσει σημαντική αύξηση των κυβερνοεπιθέσεων μετά την εισβολή στην Ουκρανία το 2022. Το εθνικό κέντρο κυβερνοασφάλειας της χώρας κατέγραψε σχεδόν 21.000 περιστατικά μέσα σε έναν χρόνο, έναντι περίπου 13.000 το 2022. Παράλληλα, χάκερ παραβίασαν έως και 50.000 κινητά τηλέφωνα που χρησιμοποιούνταν από τη φινλανδική κυβέρνηση και έθεσαν εκτός λειτουργίας την ιστοσελίδα του υπουργείου Άμυνας.
Η τάση αυτή παρατηρείται σε ολόκληρη την Ευρώπη και στις χώρες του ΝΑΤΟ, με μεγαλύτερη ένταση στα κράτη που βρίσκονται κοντά στη Ρωσία. Ωστόσο, δεν ευθύνονται για όλα τα περιστατικά κρατικοί φορείς. Η παγκόσμια οικονομία του κυβερνοεγκλήματος περιλαμβάνει ακτιβιστές, μισθοφόρους, οργανωμένες εγκληματικές ομάδες και χάκερ που διατηρούν χαλαρούς δεσμούς με κυβερνήσεις.
Αυτή η σύνθετη εικόνα κάνει δύσκολη την απόδοση ευθύνης. Μια επίθεση μπορεί να εξυπηρετεί πολιτικούς, οικονομικούς ή ψυχολογικούς στόχους, ενώ οι δράστες συχνά επιδιώκουν περισσότερα από ένα αποτελέσματα.
Η ευρωπαϊκή αντίδραση και η απειλή μιας «Καταστροφικής Ημέρας Μηδέν»
Οι κυβερνήσεις της Ευρώπης προετοιμάζονται για σοβαρές διαταραχές στα συστήματα πληρωμών, στις επικοινωνίες, στο ηλεκτρικό δίκτυο και στις μεταφορές. Ο μεγαλύτερος φόβος είναι μια «Καταστροφική Ημέρα Μηδέν»: μια συντονισμένη επίθεση που θα μπορούσε να διακόψει την ηλεκτροδότηση ενός ολόκληρου έθνους μέσα στον χειμώνα ή να παραλύσει το εμπόριο.
Οι κυβερνοεπιθέσεις, βέβαια, διαφέρουν από τις συμβατικές επιθέσεις. Ένα λογισμικό μπορεί να διορθωθεί ταχύτερα από μια κατεστραμμένη υποδομή, ενώ συχνά υπάρχει η δυνατότητα αποσύνδεσης μιας συσκευής από το διαδίκτυο. Αυτό δεν σημαίνει ότι οι συνέπειες είναι αμελητέες. Η μετατροπή ψυγείων σε φούρνους, η παραβίαση μιας τράπεζας αίματος ή η αποστολή ψευδούς προειδοποίησης για πυρηνική επίθεση δημιουργούν φόβο και αβεβαιότητα.
Το βασικό μάθημα είναι σαφές: οι κυβερνοεπιθέσεις σε ψυγεία και κρυπτονομίσματα δεν αποτελούν παρά διαφορετικές εκφάνσεις του ίδιου προβλήματος. Παλιά συστήματα, αδύναμοι κωδικοί πρόσβασης και ανεπαρκείς ενημερώσεις δημιουργούν ευκαιρίες για τους επιτιθέμενους. Ορισμένες ευπάθειες θα διορθωθούν, όμως τα κενά δεν θα εξαφανιστούν από μόνα τους. Η επόμενη ημέρα των κυβερνοεπιθέσεων θα εξαρτηθεί από το αν επιχειρήσεις, κατασκευαστές και κυβερνήσεις αντιμετωπίσουν την ψηφιακή ασφάλεια ως βασική υποδομή και όχι ως δευτερεύουσα τεχνική λεπτομέρεια.


Σχετικά Άρθρα
08/11/2026 - 20:10
08/11/2026 - 19:40
Δείτε επίσης